Privacy by design : minimisation des données et analytics prêts pour l’avenir
Le privacy by design appliqué aux analytics : les quatre principes de minimisation des données, les techniques d’anonymisation, de rétention et de contrôle d’accès, et le choix d’une plateforme privacy-first.
Vous ne pouvez pas décider du moment où une loi fédérale américaine sur la vie privée sera enfin adoptée, ni de ce qu’exigera exactement la prochaine loi d’un État. Mais vous pouvez maîtriser votre niveau de préparation. Le moyen le plus fiable de vous y préparer est un principe qui précède toute loi particulière : le privacy by design (protection de la vie privée dès la conception) — intégrer le respect des données personnelles dans chaque système dès le premier jour, au lieu de l’ajouter après coup quand un régulateur ou une violation de données vous y contraint. Au cœur de ce principe se trouve une pratique qui porte ses fruits partout : la minimisation des données.
Voici le dernier article de notre série sur la protection des données aux États-Unis. Pour le paysage et le cadre juridique, consultez Existe-t-il une loi fédérale américaine sur la protection des données ? et CCPA et RGPD. Ici, nous passons à la pratique.
Qu’est-ce que la minimisation des données ?
La minimisation des données consiste à ne collecter que les données dont vous avez réellement besoin, et à les supprimer de manière sécurisée dès qu’elles ne servent plus à rien. C’est un principe fondamental du RGPD — qui exige que les données personnelles soient « adéquates, pertinentes et limitées à ce qui est nécessaire » — et on le retrouve dans les lois des États américains et dans des textes fédéraux comme les Fair Information Practice Principles.
Cela ne signifie pas ne rien collecter. Cela signifie agir de façon délibérée. L’opposé est l’ancienne mentalité de « maximisation des données », qui consiste à tout collecter « au cas où », avec à la clé un risque de violation plus élevé, des coûts de stockage plus importants et une tension permanente avec le droit moderne de la vie privée.
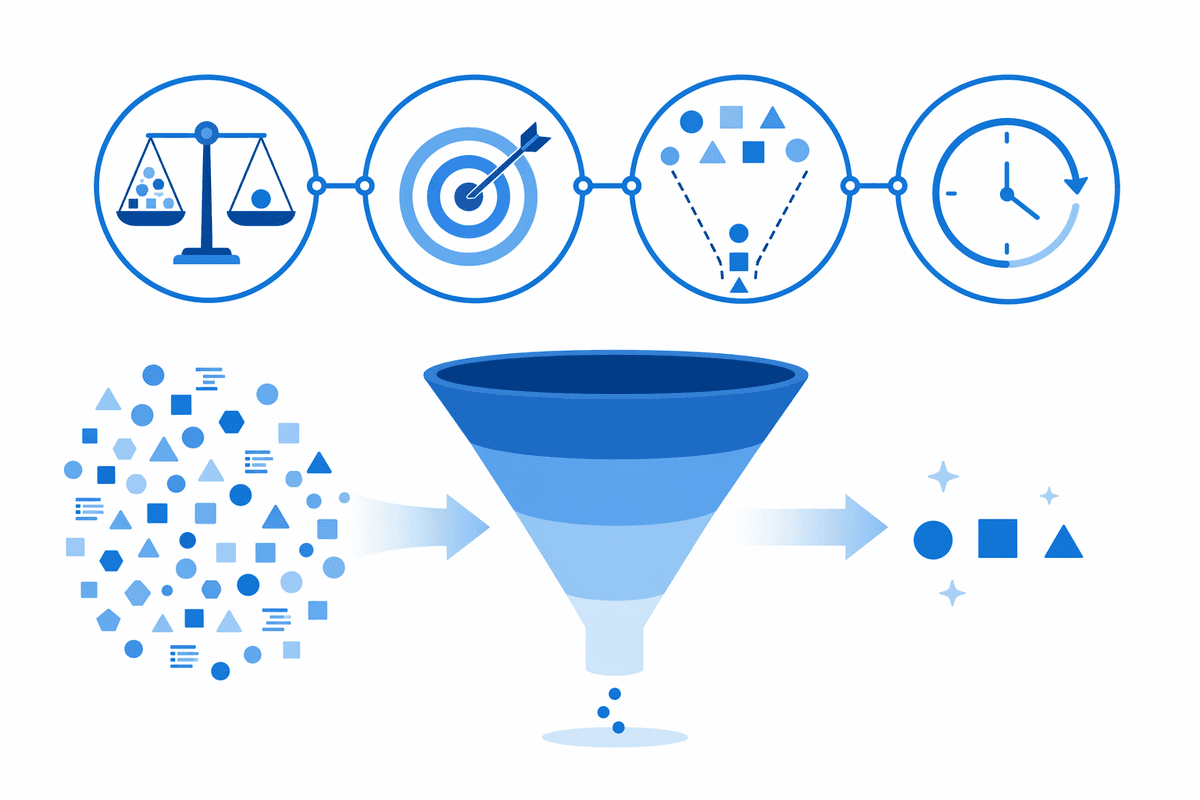
Les quatre principes
Une bonne collecte de données suit quatre tests simples :
- Adéquate — collectez suffisamment de données pour atteindre l’objectif que vous avez annoncé et servir vos clients.
- Pertinente — ne rassemblez que les données en rapport avec cet objectif.
- Limitée — supprimez les identifiants dont vous n’avez pas besoin ; si un code postal suffit, ne conservez pas l’adresse complète.
- Opportune — passez régulièrement en revue ce que vous détenez et supprimez-le (sauvegardes comprises) lorsqu’il ne sert plus à rien.
L’argument business
La minimisation des données n’est pas qu’une case de conformité à cocher. C’est aussi une bonne décision commerciale :
- Elle réduit les risques. Moins vous détenez de données, plus votre surface d’attaque est réduite et moins une violation peut en exposer. Des violations plus limitées signifient des amendes moins lourdes et moins d’atteinte à la réputation.
- Elle renforce la confiance. Les consommateurs prennent de plus en plus de mesures actives pour protéger leur vie privée. Collecter moins montre que vous les respectez — un véritable facteur de différenciation.
- Elle réduit les coûts. Stocker et gérer des données coûte cher ; une empreinte plus petite se traduit par des coûts d’infrastructure et de sauvegarde moindres.
- Elle réduit le bruit. Des données allégées, ce sont moins de variables à nettoyer et à interpréter : les analystes prennent donc leurs décisions plus vite.
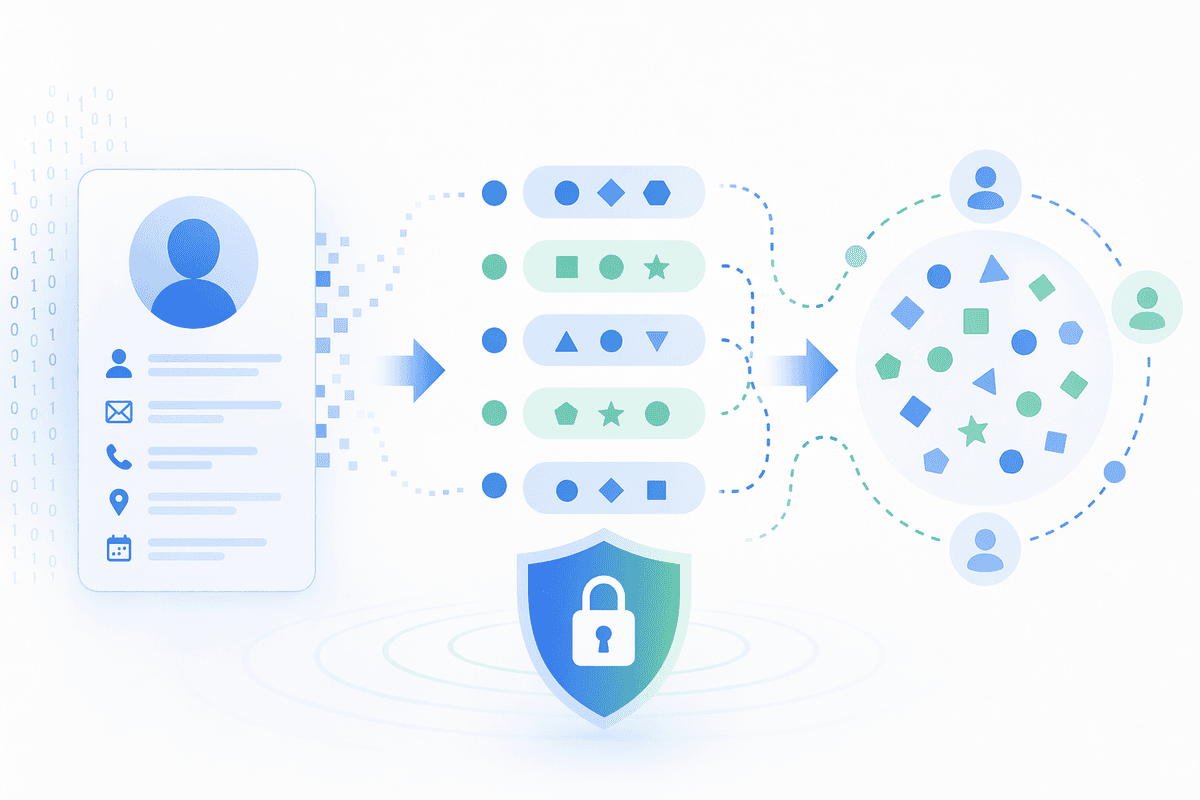
Quatre techniques pour passer à la pratique
- Définir une politique de collecte des données. Documentez ce que vous collectez, comment, pourquoi, qui peut y accéder, comment les données sont stockées et comment elles sont partagées — puis formez votre équipe en conséquence.
- Anonymiser ou pseudonymiser. L’anonymisation rompt complètement le lien avec une personne (ce qui place les données hors du champ du RGPD) ; la pseudonymisation remplace les identifiants par des valeurs artificielles qui peuvent encore être ré-identifiées. Parmi les techniques : le masquage, la tokenisation et le brassage des données.
- Limiter l’accès. Utilisez un contrôle d’accès basé sur les rôles afin que seules les personnes qui ont besoin des données pour leur travail puissent y accéder.
- Fixer des politiques de rétention. Définissez combien de temps vous conservez les données et comment vous les supprimez lorsqu’elles ne sont plus nécessaires — et automatisez la purge.
Intégrer le privacy by design dans vos analytics
Vos analytics web et applicatifs sont l’endroit idéal pour commencer, car beaucoup d’équipes y collectent bien plus que nécessaire. Préparez dès maintenant votre infrastructure analytique comme si une loi fédérale unifiée était déjà en vigueur :
- Ne collectez que les données personnelles réellement nécessaires à la mesure.
- Séparez les catégories sensibles — comme les données de santé — chaque fois que c’est possible.
- Définissez des règles internes claires pour la rétention, l’accès et la suppression.
- Choisissez des outils d’analyse qui respectent les choix de consentement et les refus par région.
- Tenez un inventaire de l’emplacement des données, afin de pouvoir répondre rapidement aux demandes et aux incidents.
Des choix de configuration concrets font une grande différence : masquer les adresses IP, éviter le suivi par identifiant utilisateur par défaut, raccourcir la durée de vie des cookies, prendre en charge le suivi sans cookie lorsque c’est approprié, et s’intégrer à une plateforme de gestion du consentement pour que les règles régionales soient respectées automatiquement.
Choisir un socle privacy-first
Une entreprise établie dans un État sans législation forte sur la vie privée n’est pas exemptée lorsqu’elle sert des clients ailleurs. Une société d’eCommerce située dans un État qui collecte des données auprès de visiteurs en Californie ou en Virginie doit respecter les règles de chacun de ces États pour chaque visite qui parvient à ses analytics. À mesure que les réglementations des États et des secteurs évoluent, l’approche privacy by design devient plus pragmatique que l’alternative — à un moment donné, le coût de reconfigurer les outils encore et encore dépasse tout avantage tiré de l’accumulation de données.
Une plateforme privacy-first aide les équipes à minimiser ce qu’elles collectent, à respecter le consentement par région et à travailler en confiance avec des données dépersonnalisées, tout en gardant une trace claire de qui est responsable de quoi. C’est la philosophie de conception qui sous-tend Apivom Opus, notre offre d’analytics privacy-first : des enseignements précis et non échantillonnés, sans sacrifier la maîtrise des données ni la confiance des utilisateurs.
Garder une longueur d’avance
Les données personnelles sont partout, et les règles qui les protègent ne cessent de se complexifier. Même sans loi fédérale unique, les règles des États et des secteurs façonnent déjà la manière dont vous collectez, stockez et utilisez les données. La démarche la plus pragmatique est simple : cartographiez ce que vous suivez, où cela se trouve et quels signaux de consentement vous respectez, puis abandonnez progressivement tout ce qui ne peut pas s’adapter à des exigences plus strictes. Les équipes qui intègrent la vie privée par défaut ajustent simplement leurs paramètres lorsque de nouvelles lois arrivent — au lieu de reconstruire entièrement leur dispositif de mesure.
Prêt à faire de la vie privée votre option par défaut ? Échangez avec notre équipe, ou reprenez la série depuis le début sur notre blog.