CCPA et RGPD : comparaison des lois américaine et européenne sur la vie privée pour l’analytique
Une comparaison claire du CCPA et du RGPD pour les équipes data : champ d’application, opt-out et opt-in, droits des consommateurs, sanctions, transferts internationaux et nouveautés 2026 en Californie.
Si votre entreprise sert des clients en Californie et en Europe, vous êtes soumis à deux des lois sur la vie privée les plus influentes au monde : le California Consumer Privacy Act (CCPA) et le règlement général sur la protection des données (RGPD). Elles partagent un objectif — donner aux personnes le contrôle de leurs données personnelles — mais leur champ d’application, leurs mécanismes et leurs sanctions diffèrent assez pour que les traiter comme interchangeables soit une erreur coûteuse.
Voici la deuxième partie de notre série sur la protection des données aux États-Unis. Si vous avez besoin du contexte général d’abord, commencez par Existe-t-il une loi fédérale américaine sur la vie privée ?. Nous comparons ici le CCPA et le RGPD selon les dimensions qui comptent le plus pour les équipes data et analytique.
Les deux lois en un coup d’œil
Le RGPD est entré en vigueur en 2018 et s’applique à toute organisation qui traite les données personnelles de personnes situées dans l’Espace économique européen, où que l’entreprise soit établie. Il repose sur les notions de personnes concernées, de responsables du traitement et de sous-traitants, et exige une base légale documentée pour chaque activité de traitement.
Le CCPA est entré en vigueur en 2020 et s’applique aux entreprises à but lucratif qui exercent une activité en Californie et atteignent certains seuils — chiffre d’affaires, volume d’informations personnelles traitées ou revenus tirés de la vente d’informations personnelles. Il est centré sur les droits des consommateurs et la transparence, plutôt que sur une énumération de bases légales.
Champ d’application et portée territoriale
La plus grande différence tient à l’étendue. Le RGPD couvre toutes les organisations qui traitent des données de résidents de l’EEE, sans exception. Le CCPA ne s’applique qu’aux entreprises à but lucratif de taille moyenne ou grande qui atteignent ses seuils, et exclut les organisations à but non lucratif, les administrations et de nombreuses petites entreprises. En pratique, une petite entreprise peut n’être soumise à aucune des deux lois, certaines uniquement au CCPA, et la plupart des entreprises mondiales aux deux — ce qui impose souvent des chaînes de traitement des données différentes pour la Californie, l’Europe et le reste du monde.
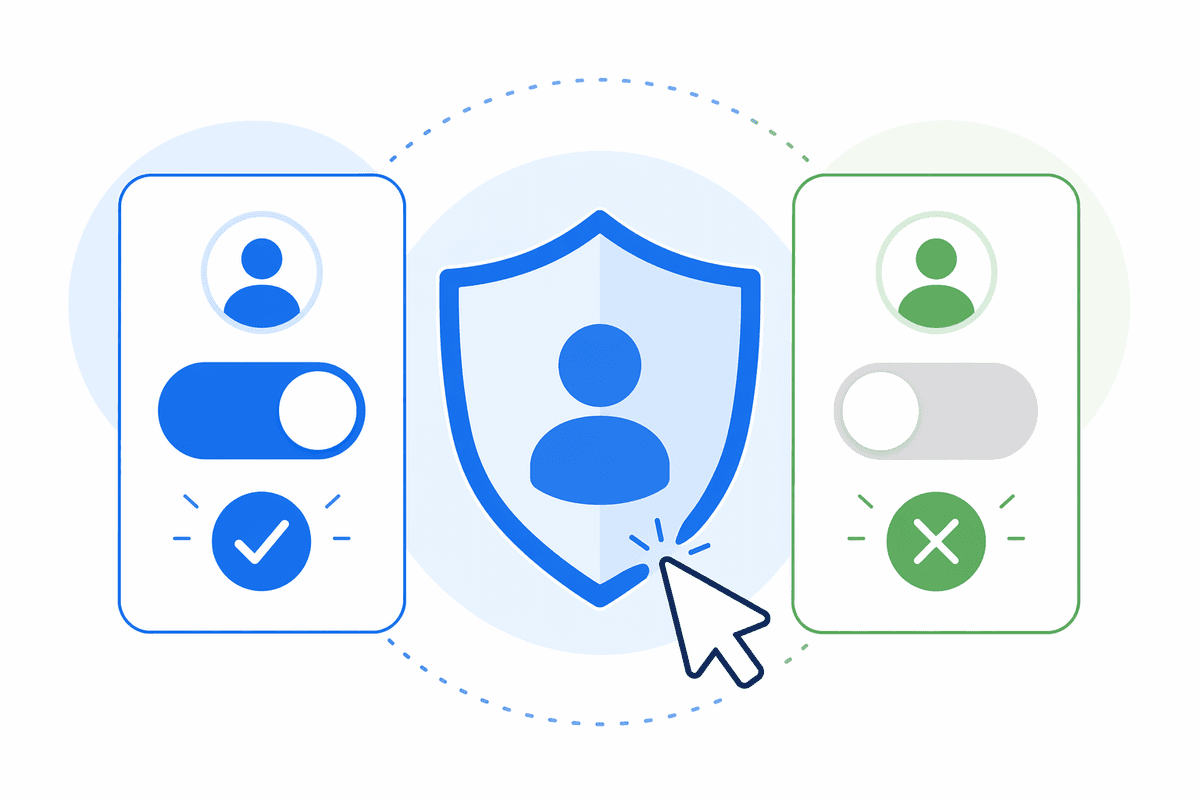
Opt-out ou opt-in : le contraste déterminant
Cette distinction conditionne tout l’analytique :
- Sous le RGPD, il faut généralement un consentement explicite et éclairé (opt-in) avant de collecter des données. Pas de consentement, pas de suivi. Les cookies d’analytique exigent presque toujours un opt-in actif.
- Sous le CCPA, les entreprises peuvent collecter des données par défaut, à condition d’offrir un moyen clair de s’opposer (opt-out) à la vente ou au partage des données personnelles.
Pour les équipes data, cela signifie que le trafic européen produit généralement moins de données sans le consentement des utilisateurs, tandis que le trafic californien peut être suivi par défaut — à condition que les demandes d’opt-out soient honorées rapidement. Le non-traitement des opt-out a donné lieu à de véritables sanctions, dont des transactions de plusieurs millions de dollars.
Comparaison des droits des consommateurs
Les deux lois accordent un droit d’accès/information, un droit de suppression/effacement et un droit à la non-discrimination pour l’exercice des droits relatifs à la vie privée. Au-delà, elles divergent :
- Propres au CCPA : le droit de s’opposer à la vente ou au partage des données personnelles, le droit d’être informé des pratiques de collecte et le droit d’obtenir la communication d’informations précises sur les données collectées.
- Propres au RGPD : le droit de rectification, le droit à la limitation du traitement, le droit à la portabilité des données et le droit de retirer son consentement à tout moment.
Sanctions
Les enjeux financiers diffèrent fortement. Les amendes du RGPD peuvent atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu — le record étant une amende de 1,2 milliard d’euros infligée à une grande plateforme en 2023. Les sanctions du CCPA sont calculées par violation et par consommateur concerné, ce qui peut rapidement atteindre des montants élevés sur de grandes bases d’utilisateurs. La leçon pour les professionnels de l’analytique est la même des deux côtés de l’Atlantique : la non-conformité menace directement les budgets et les opérations.
Quelques autres dimensions importantes
- Consentement parental : le CCPA exige un consentement pour les enfants de moins de 13 ans ; le RGPD fixe le seuil à 16 ans (les États membres peuvent l’abaisser à 13 ans).
- Transferts internationaux : le CCPA exige seulement que vous en informiez les consommateurs ; le RGPD impose de véritables garanties pour les transferts hors de l’EEE.
- Base légale : le RGPD énumère six bases légales (consentement, contrat, obligation légale, intérêts vitaux, mission d’intérêt public, intérêts légitimes) ; le CCPA se concentre plutôt sur les droits et la transparence.
La Californie en 2026 : une cible mouvante
La Californie continue de durcir ses règles. Le CPRA a créé la California Privacy Protection Agency (CPPA), qui édicte désormais des règlements et veille à leur application aux côtés du procureur général. Les mises à jour récentes ajoutent des audits de cybersécurité obligatoires, des évaluations des risques pour les traitements à risque élevé (en vigueur à compter de janvier 2026) et de nouvelles règles sur les technologies de prise de décision automatisée (ADMT) qui entreront en vigueur en 2027. Par ailleurs, le Delete Act a instauré la Delete Request and Opt-Out Platform (DROP), qui permet aux résidents d’adresser des demandes de suppression aux courtiers en données depuis un point unique. Les sanctions sont désormais relevées chaque année impaire. En bref, la « conformité CCPA » n’est pas un projet ponctuel.
Ce que cela implique pour votre stack data
La plupart des entreprises mondiales ne peuvent pas choisir un régime et ignorer l’autre. La voie pragmatique consiste à concevoir une collecte de données qui satisfait par défaut la norme la plus stricte — consentement opt-in, finalités documentées, demandes de suppression et d’opt-out honorées, et registres clairs des traitements. C’est précisément la philosophie que nous explorons dans la troisième partie, Privacy by Design : minimisation des données et analytique pérenne. Les plateformes d’analytique axées sur la vie privée, comme Apivom Opus, facilitent grandement la configuration d’un suivi qui respecte les choix de consentement par région sans perdre les enseignements dont vous avez besoin.
Vous ne savez pas quelles règles s’appliquent à votre trafic ? Contactez-nous ou revenez au début de la série sur notre blog.