Existe-t-il une loi américaine sur la vie privée ? Comprendre la mosaïque des lois par État
Il n’existe pas de loi fédérale américaine unique sur la vie privée. Comprenez la mosaïque de lois sectorielles et d’État comme HIPAA, CCPA et VCDPA, ainsi que les projets fédéraux à suivre.
Si vous avez déjà cherché la loi américaine unique qui encadre la manière dont les entreprises collectent et utilisent les données personnelles, vous êtes probablement reparti les mains vides. La raison est simple : elle n’existe pas. Contrairement à l’Union européenne et son RGPD, les États-Unis n’ont pas de loi fédérale globale sur la vie privée. Ils disposent à la place d’une mosaïque de règles fédérales sectorielles et d’une liste de lois d’État en croissance rapide — et cette mosaïque façonne la manière dont chaque marketeur, analyste et équipe produit traite les données.
Cet article ouvre notre série sur la protection des données personnelles aux États-Unis. Nous y cartographions le paysage : ce qui existe au niveau fédéral, ce que font les États, pourquoi cette fragmentation pose autant de difficultés, et quelles propositions fédérales méritent d’être suivies.
Existe-t-il une loi fédérale sur la vie privée aux États-Unis ?
La réponse courte est non. Il n’existe aucune loi fédérale unique et transversale qui indique à chaque organisation comment collecter et utiliser les données personnelles. Il existe en revanche des lois sectorielles qui encadrent des types d’informations particuliers.
Les lois fédérales sectorielles
Quelques textes fédéraux portent l’essentiel du poids :
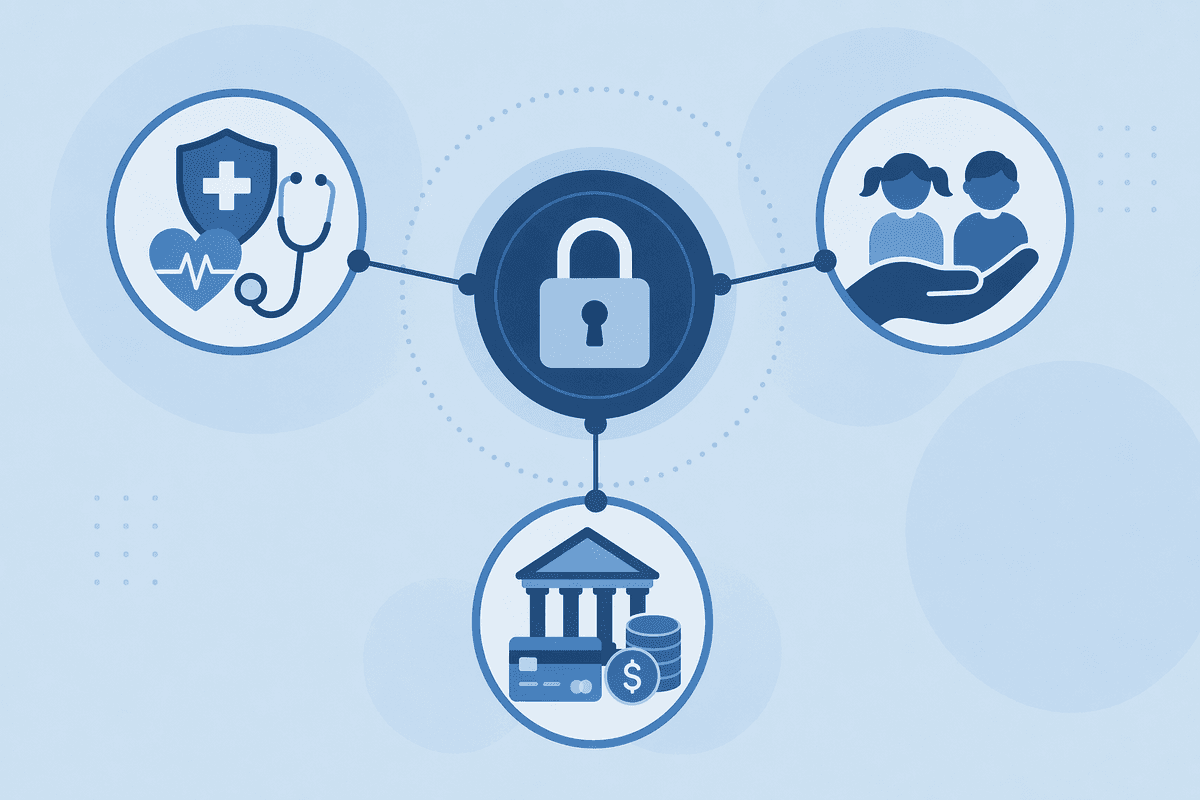
- Données de santé — HIPAA. La loi HIPAA (Health Insurance Portability and Accountability Act) fixe des règles strictes sur la manière dont les entités concernées traitent les informations de santé protégées. Si vos campagnes touchent des hôpitaux, des assureurs ou des cliniques, HIPAA détermine ce qui peut être suivi, stocké et partagé.
- Données des enfants — COPPA. La loi COPPA (Children’s Online Privacy Protection Act) encadre la collecte de données auprès des enfants de moins de 13 ans par les sites web et services en ligne, avec des effets sur les parcours de consentement, le suivi et le profilage des publics plus jeunes.
- Données financières — GLBA. La loi Gramm-Leach-Bliley (GLBA) régit la manière dont les établissements financiers protègent les informations financières des consommateurs, avec des effets directs sur la sécurité des données, les contrôles d’accès et le marketing financier.
S’y ajoutent des lois distinctes sur la notification des violations de données et sur la sécurité des données, aux niveaux fédéral et des États. Résultat : deux entreprises qui utilisent des outils d’analytique similaires peuvent être soumises à des obligations très différentes selon le type de données qu’elles traitent.
Les lois d’État sur la vie privée
Là où l’État fédéral n’a pas agi, les États l’ont fait. Beaucoup disposent désormais de leur propre cadre, qui accorde aux résidents des droits spécifiques en tant que consommateurs et impose des obligations à chaque responsable du traitement des données qui détient leurs informations.
Quelques lois à connaître :
- Californie — CCPA/CPRA. Le California Consumer Privacy Act, tel que modifié par le California Privacy Rights Act, accorde de larges droits, dont l’accès, la suppression et le droit de s’opposer à la vente ou au partage des données personnelles — et exige un lien visible « Do Not Sell or Share My Personal Information ».
- Virginie — VCDPA. Le Virginia Consumer Data Protection Act définit les droits des consommateurs et des obligations détaillées pour les responsables du traitement, couvrant le profilage, la publicité ciblée et les catégories sensibles comme les données biométriques ou de géolocalisation précise, avec souvent des analyses d’impact exigées pour les traitements à risque plus élevé.
- Colorado — CPA. Le Colorado Privacy Act impose aux entreprises de respecter un mécanisme universel de refus pour la publicité ciblée et la vente de données, ce qui signifie qu’elles doivent honorer un signal émis au niveau du navigateur et pas seulement leur propre bannière.
Cette liste est loin d’être exhaustive. Près de la moitié des États américains ont des lois similaires — dont le Texas Data Privacy and Security Act et bien d’autres — et leur nombre continue d’augmenter. Début 2026, une vingtaine d’États ont déjà des lois globales sur la vie privée en vigueur, et d’autres doivent encore entrer en application.
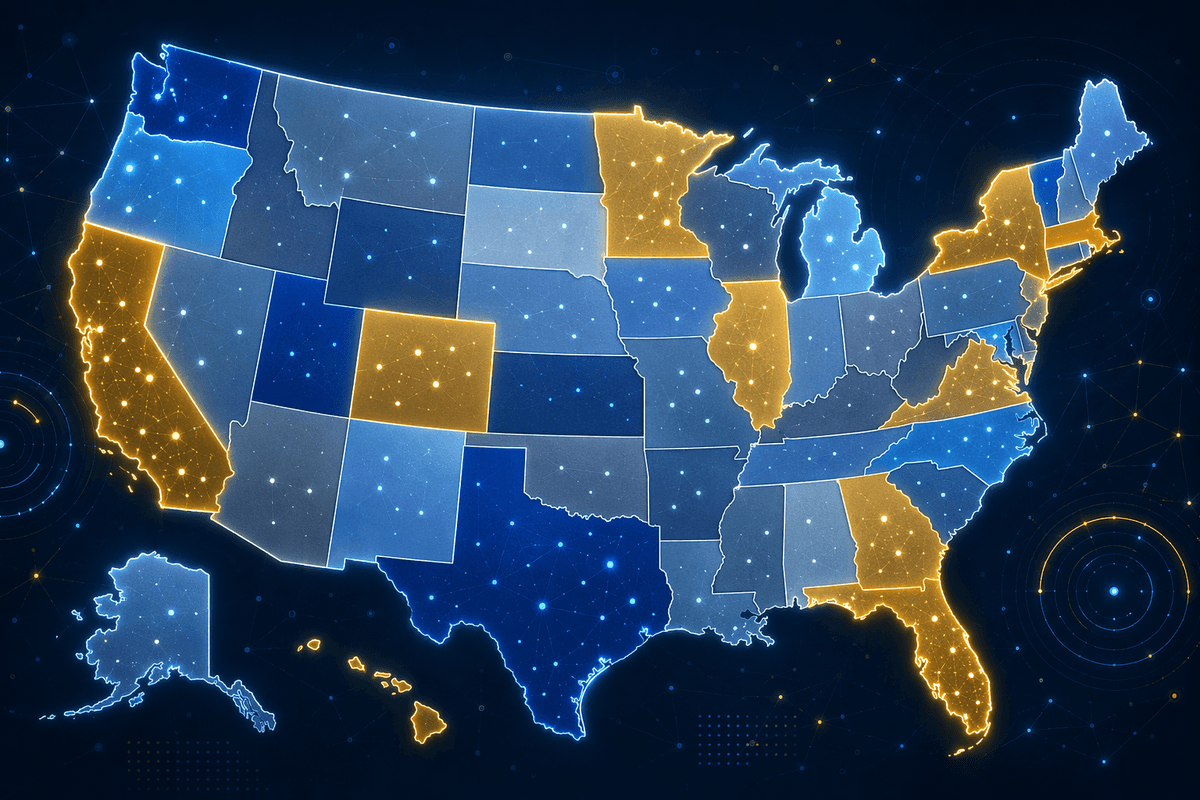
Risques et défis des entreprises en matière de vie privée
Le plus grand défi aux États-Unis n’est pas une loi unique et stricte, mais la multiplicité des lois. Pour une entreprise qui opère dans plusieurs États, la conformité suppose de suivre en permanence :
- La manière dont chaque État définit les données personnelles
- Les droits des consommateurs applicables
- La façon de respecter les refus de publicité ciblée ou de vente de données
Un résident verra peut-être un lien de refus universel, tandis qu’un autre n’aura qu’une simple bannière de cookies. Les mentions d’information et les parcours de consentement varient selon le lieu : certains États exigent des liens clairs « Do Not Sell My Personal Information », d’autres se concentrent sur des catégories sensibles comme les données de santé ou de localisation. Pour suivre le rythme, les organisations doivent savoir où les données sont stockées, qui peut y accéder et comment réagir en cas de violation. Sans cela, il devient difficile d’honorer les demandes de suppression ou de prouver que les informations ont été traitées de manière responsable.
Le risque n’est pas seulement réglementaire. Lorsque les informations permettant d’identifier une personne constituent la catégorie la plus fréquemment ciblée lors des violations de données, la confiance devient un facteur de compétitivité. Les entreprises qui appliquent des protections cohérentes de la vie privée dans tous les États — pas seulement là où c’est obligatoire — sont mieux placées pour gagner en crédibilité à long terme et pour affronter les lois à venir.
Suivre les projets fédéraux en cours
Plusieurs tentatives ont été faites pour créer un cadre national unique. L’American Data Privacy and Protection Act (qui a échoué), l’American Privacy Rights Act et le projet de DATA Privacy Act (H.R. 5807) en sont tous des exemples. Aucun n’a été adopté — mais un futur texte pourrait l’être. Ces propositions comportent généralement des dispositions sur les droits des consommateurs, des limites à la quantité de données collectées et des pouvoirs d’application renforcés pour la FTC ou les procureurs généraux des États.
Toute future loi fédérale est susceptible de :
- Donner aux individus une protection renforcée de leur vie privée
- Fixer des règles de base pour le traitement des informations sensibles
- Attendre des entreprises qu’elles réalisent régulièrement des analyses de protection des données et démontrent une sécurité robuste
En examinant ce que proposent ces textes et en les confrontant aux lois déjà adoptées au niveau des États et des secteurs, les organisations peuvent dès maintenant rendre leurs systèmes pérennes — et s’assurer un avantage.
Et maintenant ?
L’enseignement pratique est simple : cessez d’attendre une clarification fédérale et faites d’un traitement des données cohérent et respectueux de la vie privée votre mode de fonctionnement par défaut. Le prochain article de cette série compare les deux cadres les plus influents que rencontrent les équipes data — voir CCPA vs RGPD : comparaison des lois américaines et européennes sur la vie privée pour l’analytique. Et pour passer du principe à la pratique, lisez Privacy by design : minimisation des données et analytique pérenne.
Besoin d’aide pour cartographier vos obligations État par État ? Parlez à notre équipe ou découvrez d’autres guides sur notre blog.