IA à usage général et gouvernance : le Bureau de l’IA, les règles GPAI et la suite
Comment le règlement européen sur l’IA (AI Act) encadre les modèles d’IA à usage général, le rôle du Bureau européen de l’IA, le système de gouvernance élargi, les sanctions et l’Omnibus numérique.
Les systèmes qui ont captivé l’imagination du monde entier, les grands modèles qui alimentent les chatbots et copilotes actuels, méritaient leur propre chapitre dans le règlement européen sur l’IA (AI Act). Ces modèles d’IA à usage général (GPAI) peuvent accomplir un très large éventail de tâches et constituent de plus en plus le socle d’autres systèmes d’IA. Les réglementer, et bâtir les institutions chargées de faire appliquer les règles, est l’un des volets les plus importants du règlement (UE) 2024/1689.
Voici le dernier article de notre série sur l’AI Act. Pour les fondamentaux, consultez Le règlement européen sur l’IA expliqué et Les systèmes d’IA à haut risque. Nous examinons ici les obligations GPAI, le nouveau Bureau européen de l’IA, le système de gouvernance élargi, les sanctions et les changements à l’horizon.
Qu’est-ce qu’un modèle d’IA à usage général ?
Un modèle GPAI est entraîné sur de grandes quantités de données et peut accomplir de nombreuses tâches différentes. Ce n’est pas une application en soi : c’est un composant sur lequel les développeurs en aval construisent des systèmes d’IA. Comme un seul modèle peut se répercuter sur des milliers de produits, le règlement impose des obligations au fournisseur du modèle, et pas seulement aux entreprises qui l’utilisent.
Obligations des fournisseurs de GPAI
Depuis le 2 août 2025, les fournisseurs de modèles GPAI doivent respecter des obligations de base en matière de transparence et de responsabilité, notamment :
- Tenir à jour la documentation technique du modèle.
- Fournir des informations aux développeurs en aval afin qu’ils puissent respecter leurs propres obligations.
- Publier un résumé des contenus utilisés pour l’entraînement.
- Respecter les règles du droit d’auteur, y compris les dispositions de l’UE sur la fouille de textes et de données.
Ces obligations visent à rendre lisible la chaîne d’approvisionnement GPAI, afin que les entreprises qui s’appuient sur un modèle comprennent avec quoi elles travaillent.
Quand un modèle présente un « risque systémique »
Les modèles les plus puissants font l’objet d’un examen renforcé. Un modèle GPAI est présumé présenter un risque systémique lorsqu’il franchit un seuil élevé de capacité, évalué notamment à travers la quantité cumulée de calcul utilisée pour l’entraîner. Les modèles de cette catégorie doivent faire davantage :
- Réaliser des évaluations de modèles, y compris des tests adverses, pour détecter et corriger les faiblesses.
- Évaluer et atténuer les risques systémiques au niveau de l’UE.
- Garantir un niveau adéquat de cybersécurité.
- Suivre et signaler les incidents graves au Bureau de l’IA.
Pour aider les fournisseurs à remplir concrètement ces obligations, la Commission a facilité l’élaboration d’un code de bonnes pratiques pour l’IA à usage général, rédigé avec les développeurs, la communauté scientifique et d’autres experts. Les modèles open source bénéficient d’un traitement en partie adapté, qui reflète leur modèle de distribution différent, tout en respectant les attentes essentielles en matière de sécurité et de droit d’auteur.
Le Bureau européen de l’IA
Faire appliquer les règles GPAI à l’échelle d’un continent suppose une institution, et le règlement en a créé une : le Bureau européen de l’IA, établi au sein de la Commission européenne. Avec un effectif de plus de 125 personnes (technologues, juristes, économistes et spécialistes des politiques publiques répartis en unités spécialisées), le Bureau de l’IA est le fondement d’un système européen unique de gouvernance de l’IA.
Son mandat est large. Le Bureau de l’IA :
- Soutient une application cohérente de l’AI Act dans les États membres.
- Fait appliquer les règles relatives aux modèles GPAI, avec le pouvoir d’évaluer les modèles, de demander des informations, d’exiger des mesures correctives et d’appliquer des sanctions.
- Élabore des outils, des référentiels et des codes de bonnes pratiques pour classer et évaluer les modèles, y compris ceux présentant un risque systémique.
- Promeut une IA digne de confiance par le biais de bacs à sable, d’essais en conditions réelles et d’un soutien aux innovateurs.
- Mène la coopération internationale, en promouvant dans le monde entier l’approche de l’UE en matière d’IA digne de confiance.
Le système de gouvernance élargi
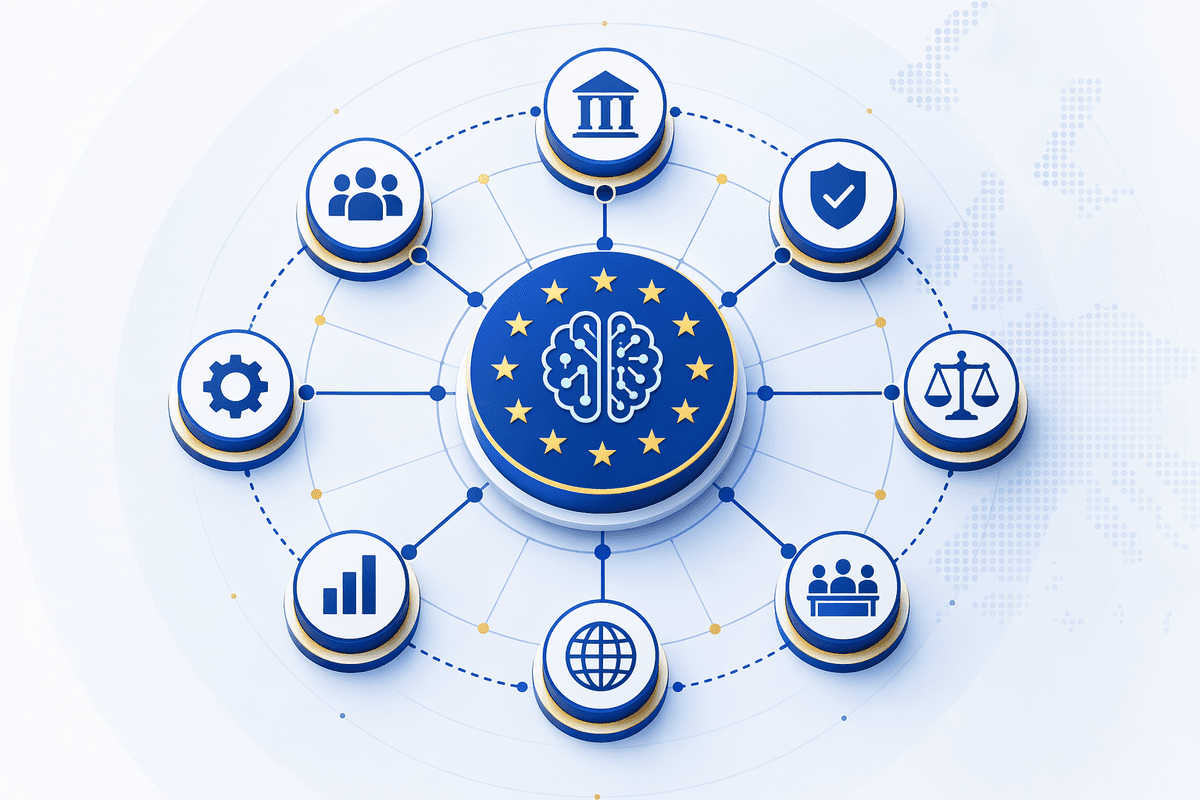
Le Bureau de l’IA ne travaille pas seul. Le règlement met en place un réseau d’organes, dont la plupart sont actifs depuis le 2 août 2025 :
- Les autorités nationales compétentes de chaque État membre supervisent et font appliquer les règles relatives aux systèmes d’IA.
- Le Comité européen de l’intelligence artificielle (Comité IA) réunit des représentants des États membres pour coordonner une application cohérente.
- Un groupe scientifique d’experts indépendants fournit des conseils scientifiques et peut signaler des risques systémiques.
- Un forum consultatif offre à l’industrie, aux PME, au monde universitaire et à la société civile une voix structurée.
Des initiatives volontaires complètent cette structure : le Pacte sur l’IA pour une mise en conformité anticipée, l’Apply AI Alliance pour la coordination sur le terrain et le guichet d’assistance de l’AI Act pour les questions pratiques.
Sanctions en cas de manquement
L’AI Act a du mordant. Les amendes sont fixées en pourcentage du chiffre d’affaires annuel mondial d’une entreprise ou à un montant fixe, le plus élevé des deux étant retenu, les sanctions les plus lourdes étant réservées aux violations des interdictions de pratiques à risque inacceptable. Les PME et les start-up font l’objet d’amendes proportionnées, mais aucune organisation ne devrait considérer la conformité comme facultative.
Et ensuite : l’Omnibus numérique
Le cadre continue d’évoluer. En novembre 2025, la Commission a proposé un « omnibus IA », volet d’un Paquet de simplification numérique plus large, avec des modifications ciblées visant à garder des règles claires, simples et favorables à l’innovation ; un accord politique a été conclu en mai 2026. La Commission réexamine aussi chaque année les listes de pratiques interdites et d’usages à haut risque, et fournira une évaluation plus large d’ici le 2 août 2028. Autrement dit, l’AI Act est un cadre vivant, et non un monument achevé.
Se préparer à l’ère des GPAI
Si votre entreprise s’appuie sur des modèles GPAI, trois démarches comptent dès maintenant :
- Connaissez votre rôle. Déterminez si vous êtes fournisseur de modèle, développeur en aval ou déployeur : vos obligations diffèrent fortement.
- Exigez la documentation. Demandez à vos fournisseurs de modèles les informations de transparence auxquelles le règlement vous donne droit.
- Surveillez les seuils. Si vous entraînez ou modifiez substantiellement un modèle puissant, vous pouvez hériter des obligations de fournisseur, y compris celles liées au risque systémique.
Les règles GPAI et le Bureau de l’IA traduisent ensemble le pari de l’Europe : sécurité et innovation peuvent se renforcer mutuellement. Pour les organisations qui s’y engagent tôt, grâce au Pacte sur l’IA, aux bacs à sable et à une bonne documentation, le cadre est moins une contrainte qu’une feuille de route vers une IA digne de confiance et prête pour le marché.
Revenez au début de la série avec Le règlement européen sur l’IA expliqué, ou contactez notre équipe pour cartographier vos obligations GPAI.