Le règlement européen sur l’IA (AI Act) expliqué : un cadre fondé sur les risques pour une IA digne de confiance
Comprenez l’approche fondée sur les risques de l’AI Act, ses quatre niveaux de risque, les pratiques interdites et le calendrier de conformité que toute organisation doit anticiper.
L’Union européenne a adopté la première loi complète au monde sur l’intelligence artificielle. Le règlement (UE) 2024/1689 — connu simplement sous le nom d’AI Act — établit des règles harmonisées visant à rendre l’IA en Europe sûre, transparente et digne de confiance, sans étouffer l’innovation qui fait toute la valeur de cette technologie. Pour toute entreprise qui conçoit, vend ou simplement utilise de l’IA, comprendre ce cadre n’est plus une option. C’est le nouveau socle pour opérer sur le marché unique européen.
Cet article est le premier de notre série sur le règlement européen sur l’IA (AI Act). Nous y expliquons pourquoi ces règles existent, comment fonctionne la fameuse « pyramide des risques » et quel calendrier toute organisation doit anticiper.
Pourquoi l’Europe a besoin de règles sur l’IA
La plupart des systèmes d’IA présentent peu ou pas de risque et contribuent déjà à relever de véritables défis de société, du filtrage des spams à la recherche médicale. Mais certains systèmes créent des risques que le droit existant ne peut pas entièrement couvrir. Un exemple courant est l’opacité : il est souvent impossible de savoir précisément pourquoi un système d’IA a pris telle décision. Il est alors difficile de déterminer si une personne a été traitée de façon injuste, par exemple lors d’un processus de recrutement ou d’une demande de prestation publique.
L’AI Act comble cette lacune. Plutôt que de réglementer la technologie elle-même, il réglemente des usages spécifiques de l’IA en fonction du préjudice qu’ils pourraient causer. L’objectif est de donner aux personnes la certitude que l’IA respecte leur santé, leur sécurité et leurs droits fondamentaux, tout en offrant aux entreprises la sécurité juridique dont elles ont besoin pour investir.
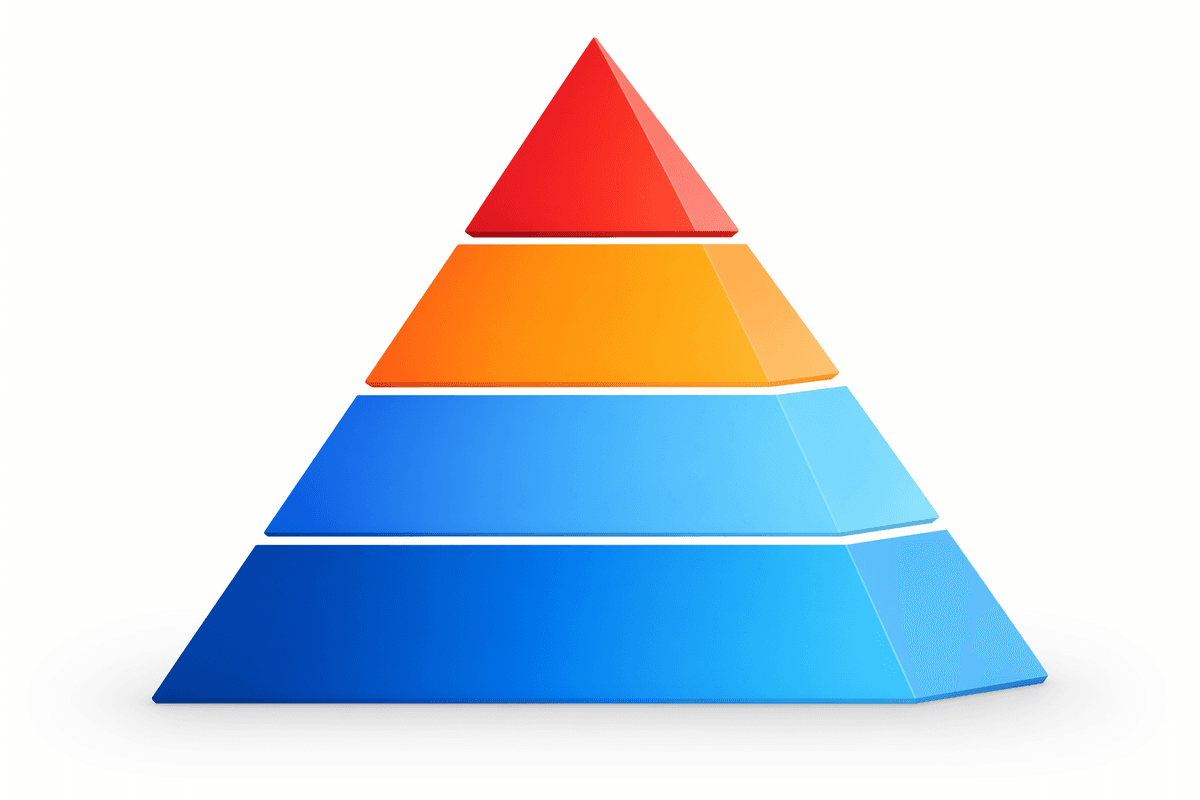
Une approche fondée sur les risques : les quatre niveaux
Le cœur de l’AI Act repose sur une idée simple : plus le risque de préjudice est élevé, plus les règles sont strictes. La législation répartit les systèmes d’IA en quatre niveaux.
1. Risque inacceptable : interdit purement et simplement
Certains usages sont considérés comme une menace manifeste pour les personnes et sont totalement interdits. Le règlement interdit huit pratiques, dont :
- La manipulation et la tromperie nuisibles fondées sur l’IA
- L’exploitation des vulnérabilités de groupes spécifiques
- La notation sociale par des acteurs publics ou privés
- La prédiction du risque qu’un individu commette une infraction sur la seule base du profilage
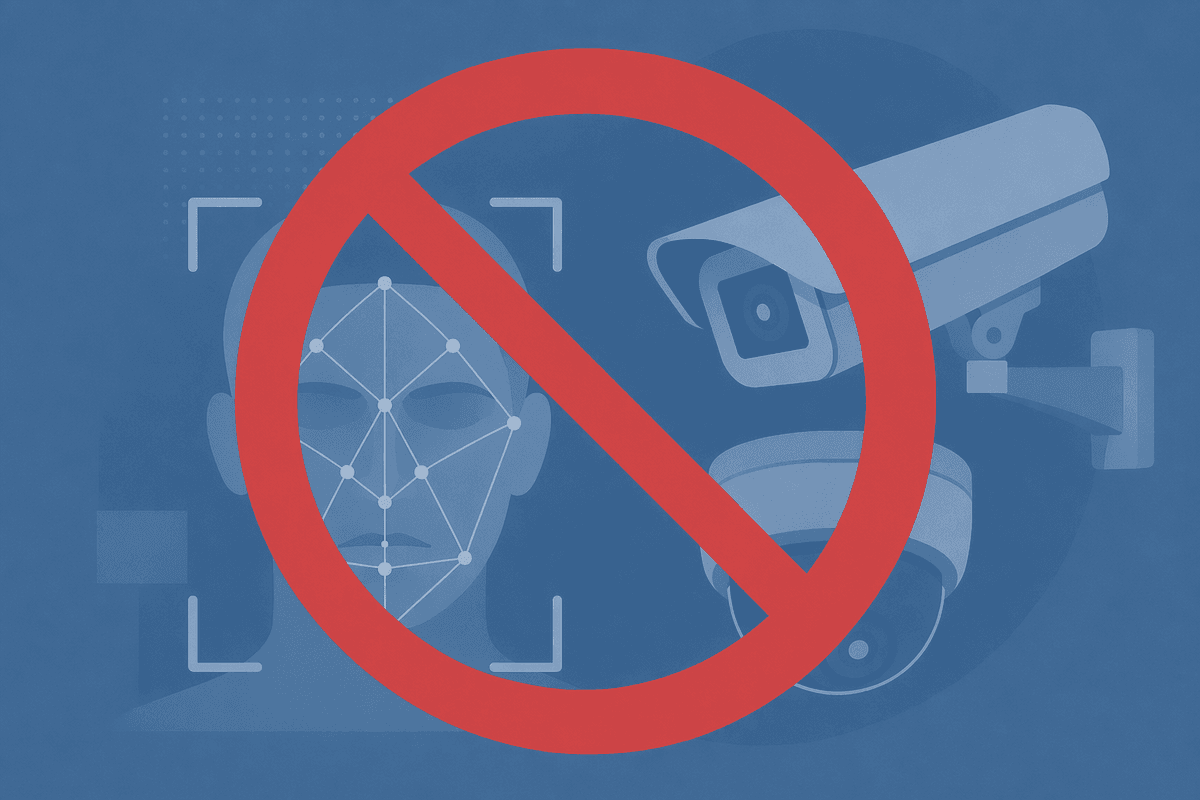
- Le moissonnage non ciblé d’internet ou d’images de vidéosurveillance pour constituer des bases de données de reconnaissance faciale
- La reconnaissance des émotions sur les lieux de travail et dans les établissements scolaires
- La catégorisation biométrique visant à déduire des caractéristiques sensibles
- L’identification biométrique à distance en temps réel dans les espaces publics à des fins répressives (avec des exceptions strictement encadrées)
Ces interdictions s’appliquent depuis février 2025.
2. Haut risque : strictement réglementé
Les systèmes à haut risque sont ceux qui pourraient affecter gravement la santé, la sécurité ou les droits fondamentaux, par exemple l’IA dans les infrastructures critiques, la notation scolaire, les outils de recrutement, l’évaluation du crédit ou les applications répressives. Ils sont autorisés, mais uniquement sous de strictes obligations : gestion des risques, données de haute qualité, journalisation des activités, documentation et contrôle humain. Nous détaillons ces exigences dans l’article complémentaire Systèmes d’IA à haut risque au titre de l’AI Act.
3. Risque de transparence (limité) : obligation d’information
Certains systèmes sont soumis à une obligation plus légère : dire aux personnes à qui elles ont affaire. Lorsque vous interagissez avec un chatbot, vous devez être informé que vous parlez à une machine. Les fournisseurs d’IA générative doivent faire en sorte que les contenus synthétiques soient identifiables, et certains contenus, comme les deepfakes, doivent être clairement signalés. Ces règles de transparence prennent effet en août 2026.
4. Risque minimal ou nul : aucune nouvelle règle
La grande majorité des systèmes d’IA utilisés aujourd’hui en Europe (filtres antispam, IA dans les jeux vidéo, optimisation des stocks) relève de cette catégorie. Le règlement n’y ajoute aucune nouvelle obligation.
Comment cela fonctionne en pratique
Pour les systèmes à haut risque, la conformité suit un cycle de vie. Les fournisseurs intègrent la conformité dès la conception, réalisent une évaluation de conformité et enregistrent le système dans une base de données de l’UE. Une fois le système mis sur le marché, les autorités de surveillance du marché le supervisent, les déployeurs assurent le contrôle humain et le suivi, et les fournisseurs mettent en œuvre une surveillance après commercialisation. Fournisseurs et déployeurs doivent tous deux signaler les incidents graves et les dysfonctionnements.
Le règlement s’attaque également à l’IA à usage général (GPAI), ces grands modèles qui sous-tendent désormais d’innombrables applications. Les fournisseurs de ces modèles sont soumis à des obligations de transparence et de droit d’auteur, et les modèles les plus puissants, susceptibles de présenter des risques systémiques, doivent être évalués et atténués. Nous abordons la GPAI et le nouveau système de gouvernance dans la troisième partie de cette série, IA à usage général et gouvernance.
Le calendrier à anticiper
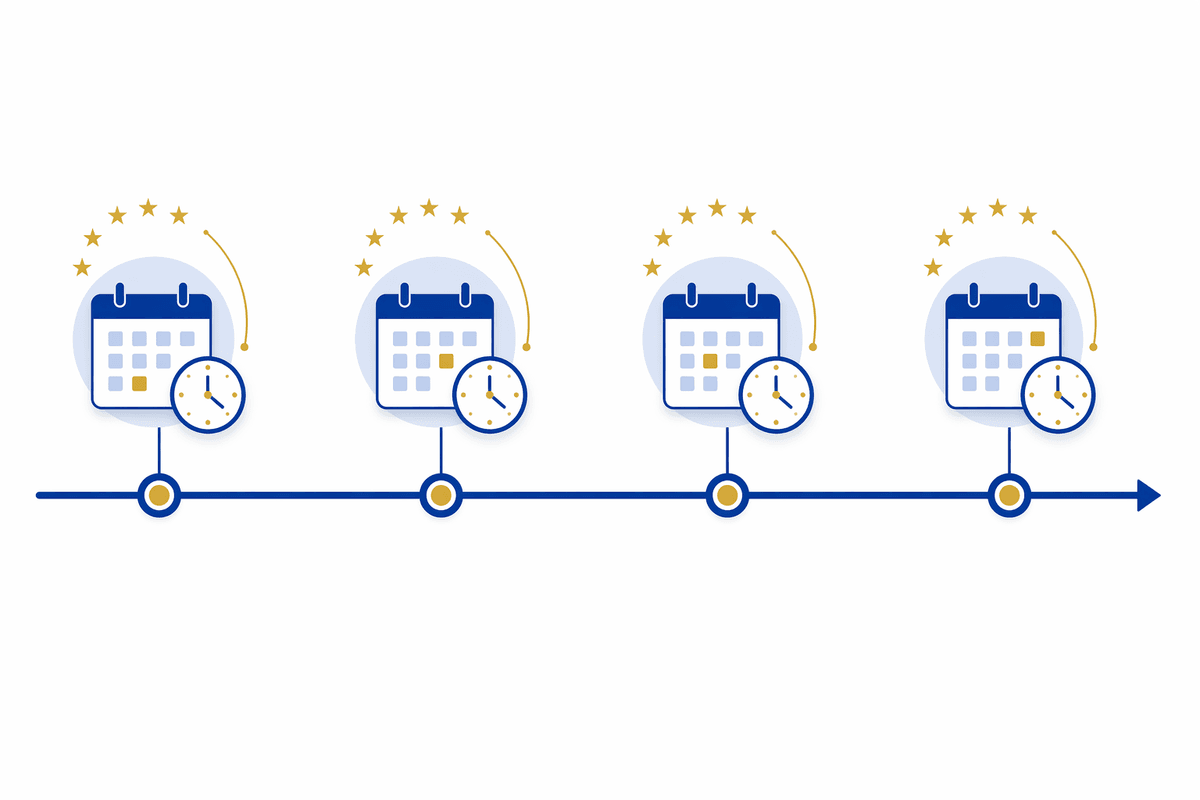
L’AI Act est entré en vigueur en 2024 et s’applique par phases :
- 2 février 2025 : les pratiques interdites et les obligations de maîtrise de l’IA s’appliquent.
- 2 août 2025 : les règles relatives aux organes de gouvernance, aux sanctions et aux fournisseurs de modèles GPAI prennent effet.
- 2 août 2026 : l’essentiel du règlement s’applique, y compris les règles de transparence et les pouvoirs d’exécution de la Commission pour les modèles GPAI avancés.
- 2 août 2028 puis tous les quatre ans : la Commission réexamine le cadre et en rend compte.
Pour faciliter la transition, la Commission a lancé le Pacte sur l’IA, volontaire, qui invite les fournisseurs à satisfaire en avance aux principales obligations, ainsi qu’un service d’assistance sur l’AI Act qui répond aux questions pratiques.
Ce que cela signifie pour votre organisation
Que vous soyez fournisseur ou déployeur, trois premières étapes sont payantes :
- Faites l’inventaire de votre IA. Cartographiez chaque système que vous concevez ou utilisez et classez-le selon les quatre niveaux de risque.
- Développez la maîtrise de l’IA. L’article 4 exige déjà que les personnels qui travaillent avec l’IA en aient une compréhension suffisante.
- Préparez votre documentation. Les obligations relatives aux systèmes à haut risque sont exigeantes, et constituer de bons dossiers prend du temps.
L’AI Act est ambitieux, mais sa logique est accessible : la confiance évolue avec le risque. Les organisations qui commencent dès maintenant à cartographier et à gouverner leur IA seront prêtes bien avant l’échéance de 2026, et gagneront la confiance qui l’accompagne.
Besoin d’aide pour comprendre vos obligations en matière d’IA ? Contactez notre équipe ou consultez d’autres guides sur notre blog.