Passkeys et connexion sans mot de passe : une façon plus simple et plus sûre de se connecter
Le mot de passe a eu une longue carrière, mais il n’a jamais été conçu pour le monde dans lequel nous vivons aujourd’hui.
Le mot de passe a eu une longue carrière, mais il n’a jamais été conçu pour le monde dans lequel nous vivons aujourd’hui. On nous demande d’en retenir des dizaines, de les réutiliser alors qu’il ne faudrait pas, et de les réinitialiser au moment précis où nous avons le plus besoin d’accéder à un compte. Pire encore, les mots de passe sont la première cause de piratage de comptes — non pas parce que les gens sont négligents, mais parce que les mots de passe peuvent être devinés, volés ou soutirés par la ruse. Les passkeys sont la réponse moderne, et elles corrigent discrètement presque tout ce qui rend les mots de passe pénibles.
Cet article explique ce que sont réellement les passkeys et la connexion sans mot de passe, pourquoi elles sont nettement plus sûres, et comment elles s’utilisent au quotidien sur un iPhone, un ordinateur portable Windows ou un téléphone Android. À la fin, nous verrons comment Apivom Key apporte ces méthodes de connexion — aux côtés du SSO, des codes à usage unique et de la connexion via les réseaux sociaux — aux applications que votre équipe utilise chaque jour.
Ce que « sans mot de passe » signifie vraiment
La connexion sans mot de passe fait exactement ce qu’elle annonce : vous vous connectez sans jamais saisir de mot de passe. Au lieu de prouver votre identité par quelque chose dont vous vous souvenez, vous la prouvez par quelque chose que vous possédez (votre téléphone ou votre ordinateur) et par quelque chose que vous êtes (votre empreinte digitale ou votre visage) ou que vous savez (le code PIN d’un appareil).
Vous avez probablement déjà utilisé une forme de ce principe :
- Déverrouiller votre téléphone avec Face ID ou une empreinte digitale
- Approuver une connexion bancaire grâce à une notification push
- Recevoir un code à usage unique (OTP) par SMS ou par e-mail
Une passkey (clé d’accès) est la version la plus robuste et la plus pratique de cette idée. Il s’agit d’une clé numérique unique, créée pour un site web ou une application précis, stockée en toute sécurité sur votre appareil et protégée par votre empreinte digitale, votre visage ou votre code PIN. Il n’y a rien à mémoriser et rien à saisir : vous confirmez simplement que c’est bien vous, comme lorsque vous déverrouillez votre téléphone.
Pourquoi les passkeys sont bien plus sûres
L’avantage des passkeys en matière de sécurité n’est pas une petite amélioration : elles suppriment des catégories entières d’attaques auxquelles les mots de passe ne pourront jamais échapper.
Aucun secret ne circule sur Internet. Un mot de passe est un secret partagé : vous le connaissez, et le site web en conserve une copie. Si sa base de données fuite, votre mot de passe fuite avec elle. Une passkey fonctionne différemment. Votre appareil conserve une clé privée qui ne le quitte jamais, et le site web ne détient qu’une clé publique, inutilisable à elle seule par un voleur.
Le phishing cesse tout simplement de fonctionner. La plupart des prises de contrôle de comptes commencent par une fausse page de connexion qui capture ce que vous saisissez. Une passkey est liée à l’adresse du véritable site web : elle ne se proposera même pas sur un site imitant l’original. Il n’y a rien à saisir, à copier ou à remettre — donc rien à voler pour un attaquant.
Pas de réutilisation, pas de choix faibles. Chaque passkey est unique et générée automatiquement. Vous ne pouvez pas la réutiliser par erreur d’un site à l’autre, et il n’y a ni « 123456 » ni nom d’animal de compagnie à deviner.
Pour les personnes qui gèrent la sécurité, c’est une rare évolution à la fois plus sûre et plus simple : les utilisateurs cessent d’appeler pour des mots de passe oubliés, et les attaquants perdent leur porte d’entrée favorite.
Ce que cela donne sur vos appareils
Le meilleur avec les passkeys, c’est qu’elles n’ont rien de technique pour l’utilisateur. Elles s’appuient sur la méthode de déverrouillage que vous utilisez déjà tous les jours.
Sur les appareils Apple (iPhone, iPad, Mac)
Lorsque vous vous connectez, votre iPhone ou votre Mac vous demande de confirmer avec Face ID ou Touch ID — le même regard ou le même toucher que pour déverrouiller l’écran. Vos passkeys se synchronisent en toute sécurité via le trousseau iCloud : une passkey créée sur votre iPhone est donc également disponible sur votre Mac et votre iPad. Vous avez perdu votre téléphone ? Vos passkeys sont récupérables en toute sécurité sur votre prochain appareil Apple.
Sur Windows (Windows Hello)
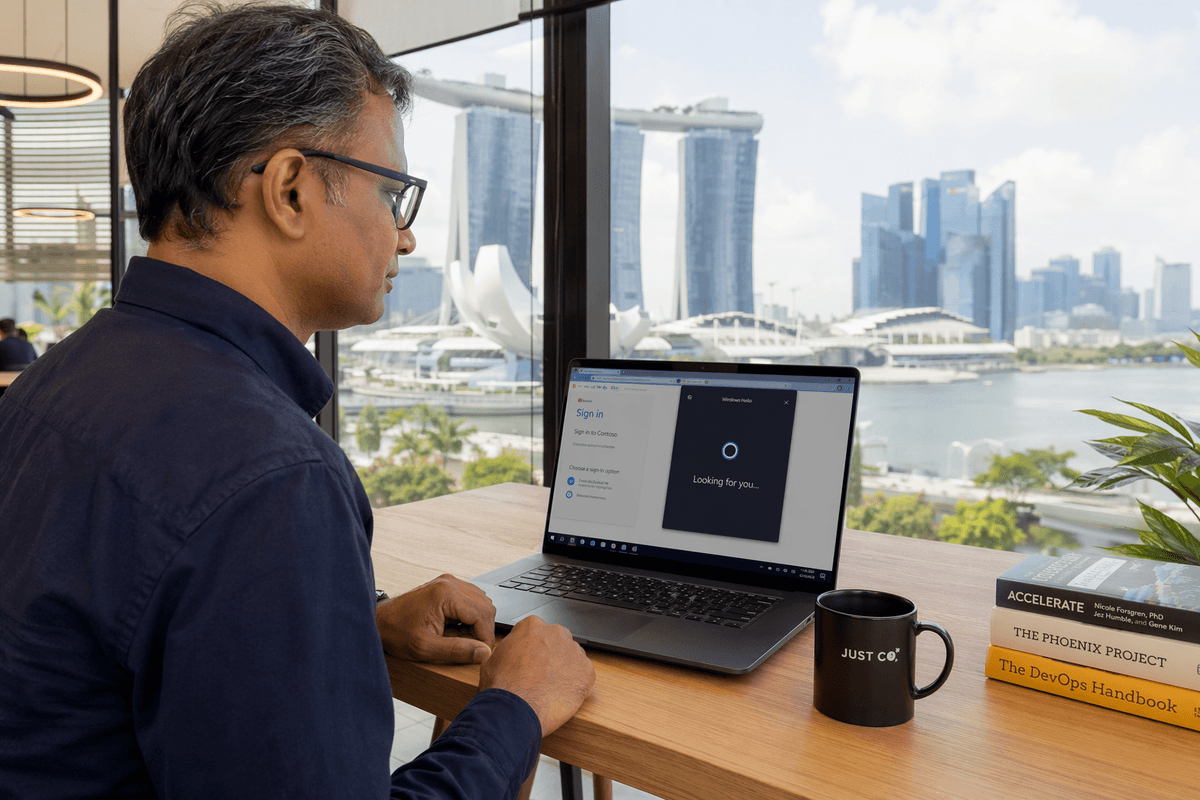
Sur un ordinateur portable Windows, Windows Hello se charge de la confirmation — un coup d’œil à la caméra, une empreinte digitale ou le code PIN de l’appareil. Pas de champ de mot de passe à parcourir, pas de saisie automatique à vérifier. Vous cliquez sur « Se connecter », Windows demande « Est-ce bien vous ? », et vous voilà connecté.
Sur Android
Les téléphones Android utilisent votre empreinte digitale, votre visage ou votre verrouillage d’écran pour approuver une passkey, le tout sauvegardé en toute sécurité via le gestionnaire de mots de passe Google. Vous pouvez même utiliser votre téléphone Android pour vous connecter à un site web sur un ordinateur proche, en scannant un QR code et en confirmant sur votre téléphone — pratique lorsque vous travaillez sur un appareil partagé ou emprunté.
Dans tous les cas, l’expérience est la même : toucher, confirmer, terminé. Rien à retenir, rien à réinitialiser, rien à saisir.
Un exemple simple du quotidien
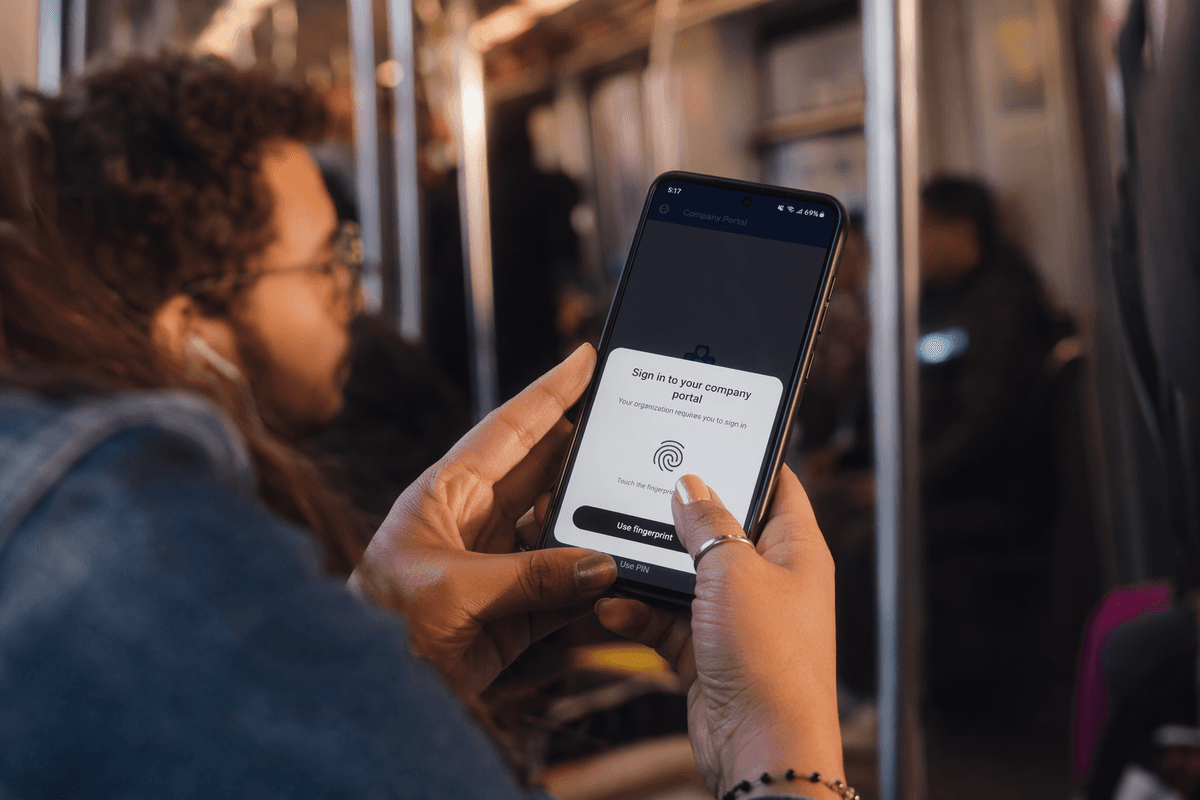
Imaginez que vous vous connectez au portail de votre entreprise un lundi matin.
À l’ancienne : vous saisissez votre e-mail, essayez de retrouver la variante de mot de passe que vous aviez choisie, vous vous trompez deux fois, demandez un lien de réinitialisation, attendez l’e-mail, puis créez un énième mot de passe que vous aurez oublié d’ici vendredi.
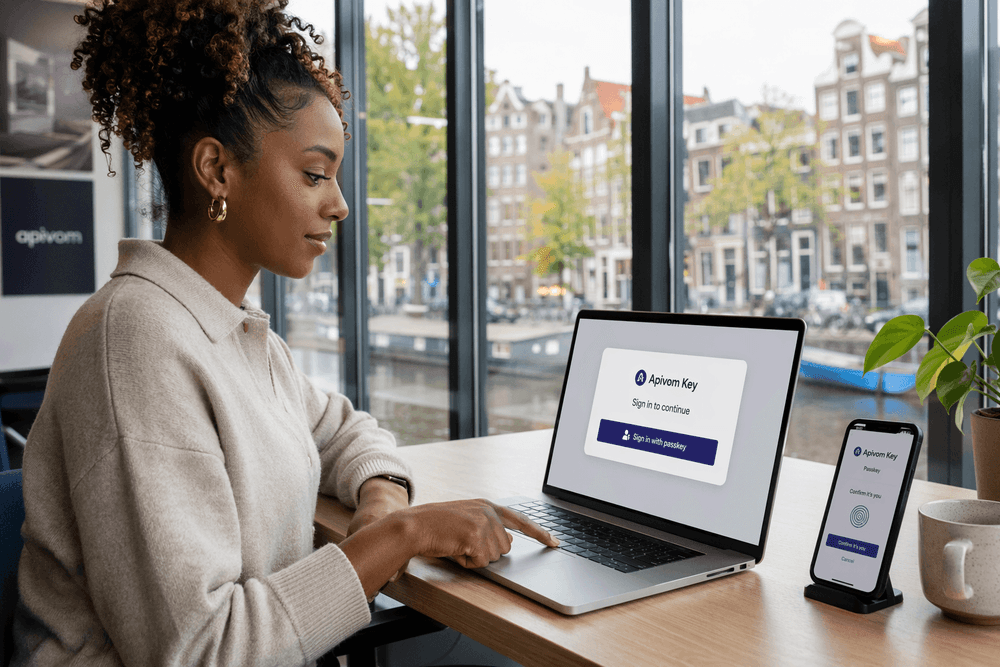
Avec une passkey : vous cliquez sur « Se connecter », votre ordinateur demande votre empreinte digitale, et vous travaillez en moins de deux secondes. Si vous passez sur votre téléphone dans le train du retour, la même passkey y est déjà. Rien à transporter, rien à mémoriser, rien qu’un faux e-mail puisse vous soutirer.
Cette différence — multipliée par toute une équipe, chaque jour — représente un vrai gain de temps et beaucoup moins de tickets de support.
Comment Apivom Key réunit tout cela
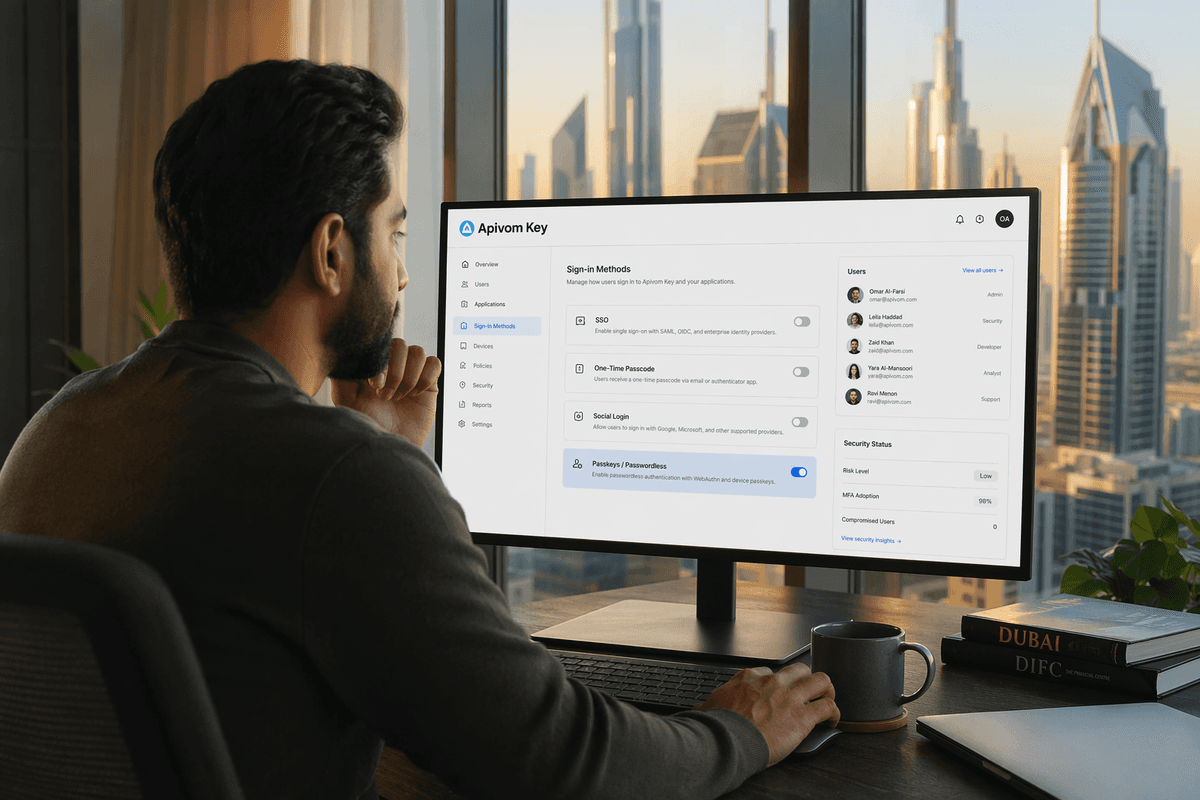
Les équipes modernes utilisent rarement une seule méthode de connexion, et elles ne devraient pas avoir à choisir. Apivom Key est notre plateforme d’identité, qui prend en charge toute la gamme sous un même toit : l’authentification unique (SSO) pour qu’une seule connexion ouvre toutes les applications approuvées, les codes à usage unique pour la vérification renforcée, la connexion via les réseaux sociaux et par e-mail pour plus de flexibilité — ainsi que les passkeys et la connexion sans mot de passe pour l’expérience la plus sûre et la plus fluide qui soit.
Comme Apivom Key gère l’identité de manière centralisée, vous pouvez déployer les passkeys progressivement. Commencez par les proposer en complément des connexions existantes, laissez chacun les adopter à son rythme, puis durcissez les exigences pour les systèmes sensibles au fil du temps. La même couche d’identité sécurise aussi le reste de la plateforme, de notre CRM dans Apivom Iris aux outils internes protégés derrière Apivom Atlas. Pour les équipes qui souhaitent une vision complète des accès et de l’activité, elle s’intègre naturellement à nos solutions de sécurité et d’identité.
Le résultat : une connexion que vos collaborateurs remarquent à peine et que les attaquants ne parviennent pas à franchir.
À retenir
Les mots de passe exigeaient que nous soyons parfaits — tout retenir, ne rien réutiliser et ne jamais se laisser piéger. Les passkeys demandent seulement que vous soyez vous-même : un regard, un toucher, une pression. Elles éliminent le phishing, suppriment les identifiants réutilisés et volés, et transforment une frustration quotidienne en un non-événement de deux secondes.
La connexion sans mot de passe n’est plus une expérience futuriste ; elle est déjà dans le téléphone et l’ordinateur posés sur votre bureau. Avec Apivom Key, vous pouvez apporter cette même simplicité et cette même protection à chaque application sur laquelle votre équipe s’appuie — moins de mots de passe oubliés, moins de piratages, et une connexion que les gens apprécient vraiment.