CCPA ve GDPR: ABD ve AB gizlilik yasaları analitik için nasıl karşılaştırılır
Veri ekipleri için CCPA ve GDPR'ın net karşılaştırması: kapsam, opt-out vs opt-in, tüketici hakları, cezalar, uluslararası aktarımlar ve California 2026 güncell
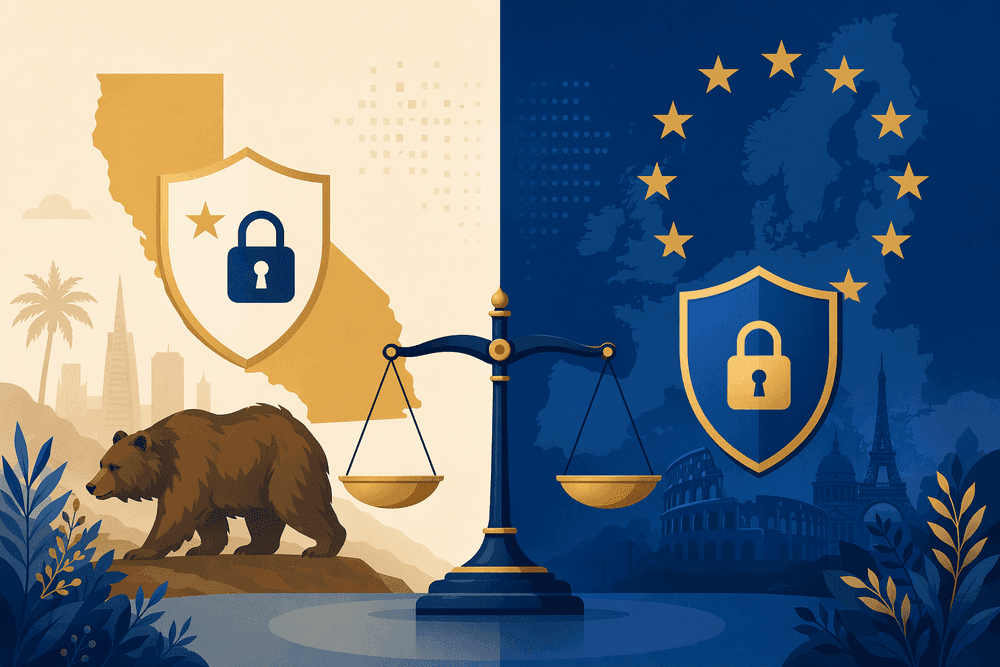
İşletmeniz hem California'da hem Avrupa'da müşterilere hizmet veriyorsa, dünyanın en etkili iki gizlilik yasasına tabisiniz: California Tüketici Gizliliği Yasası (CCPA) ve Genel Veri Koruma Tüzüğü (GDPR). Ortak bir amacı paylaşırlar — insanlara kişisel verileri üzerinde kontrol vermek — ama kapsam, mekanik ve cezalar açısından, onları birbirinin yerine geçer saymak pahalı bir hata olacak kadar farklılaşırlar.
Bu, ABD veri gizliliği serimizin ikinci bölümü. Önce daha geniş bağlama ihtiyacınız varsa ABD'de Bir Veri Gizliliği Yasası Var mı? ile başlayın. Burada CCPA ve GDPR'ı, veri ve analitik ekipleri için en önemli boyutlarda karşılaştırıyoruz.
İki yasaya kısa bakış
GDPR 2018'de yürürlüğe girdi ve şirketin nerede bulunduğuna bakılmaksızın, Avrupa Ekonomik Alanı'ndaki bireylerin kişisel verilerini işleyen herhangi bir kuruluşa uygulanır. Veri sahipleri, sorumlular ve işleyiciler etrafında kuruludur ve her işleme faaliyeti için belgelenmiş bir hukuki dayanak gerektirir.
CCPA 2020'de yürürlüğe girdi ve California'da iş yapan, belirli eşikleri — gelir, ele alınan kişisel bilgi hacmi ya da kişisel bilgi satışından elde edilen gelir — karşılayan kâr amaçlı işletmelere uygulanır. Hukuki dayanakları saymak yerine tüketici hakları ve şeffaflık üzerine odaklanır.
Kapsam ve bölgesel erişim
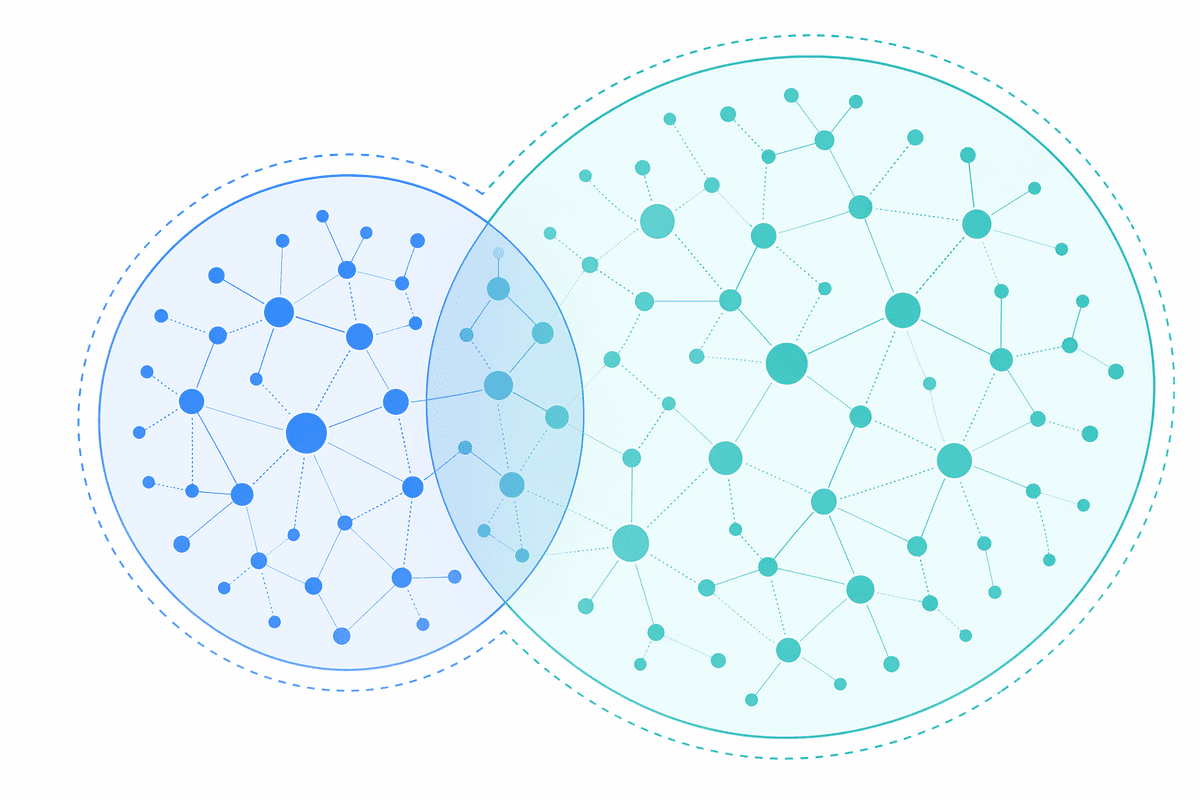
En büyük fark genişliktir. GDPR, AEA sakinlerinin verisini işleyen tüm kuruluşları kapsar, nokta. CCPA yalnızca eşiklerini karşılayan orta ve büyük kâr amaçlı işletmelere uygulanır; kâr amacı gütmeyen kuruluşları, kamu kurumlarını ve birçok küçük şirketi muaf tutar. Uygulamada, küçük bir işletme ikisine de tabi olmayabilir, bazıları yalnızca CCPA'ya tabi olabilir ve çoğu küresel işletme her ikisine de tabidir — bu da çoğu zaman California, Avrupa ve diğer yerler için farklı veri ele alma süreçleri gerektirir.
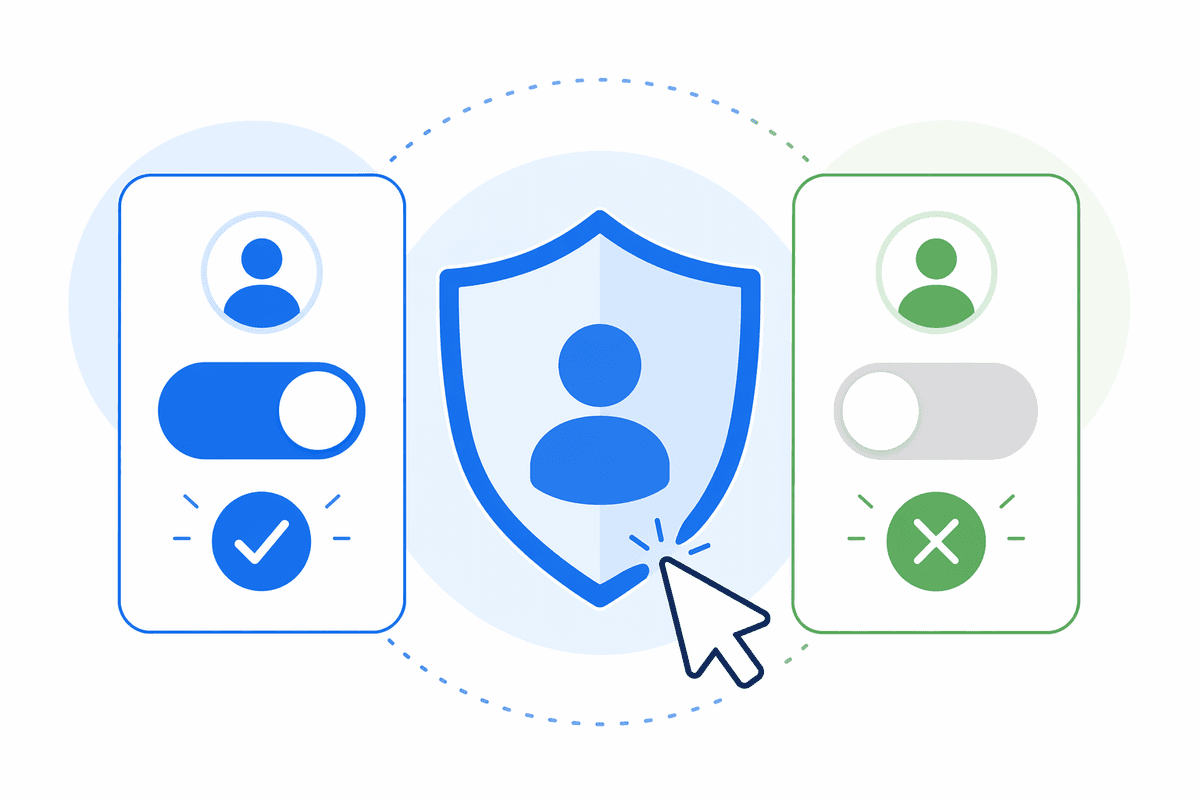
Vazgeçme (opt-out) ve katılma (opt-in): belirleyici fark
Bu ayrım, analitiğe dair her şeyi şekillendirir:
- GDPR kapsamında, veri toplamadan önce genellikle açık, bilgilendirilmiş katılım (opt-in) onayı gerekir. Onay yoksa izleme yok. Analitik çerezler neredeyse her zaman aktif katılım gerektirir.
- CCPA kapsamında işletmeler, kişisel verinin satışından ya da paylaşımından vazgeçmek (opt-out) için net bir yol sundukları sürece veriyi varsayılan olarak toplayabilir.
Veri ekipleri için bu, AB trafiğinin kullanıcılar onay vermedikçe genellikle daha az veri üretmesi; California trafiğinin ise vazgeçme talepleri hızla yerine getirildiği sürece varsayılan olarak izlenebilmesi demektir. Vazgeçme taleplerini işlememek, milyonlarca dolarlık uzlaşmalar dahil gerçek yaptırımlara yol açmıştır.
Tüketici haklarının karşılaştırması
Her iki yasa da bir erişim/bilme hakkı, bir silme/imha hakkı ve gizlilik haklarını kullandığı için ayrımcılık görmeme hakkı verir. Bunun ötesinde ayrışırlar:
- CCPA'ya özgü: kişisel verinin satışından ya da paylaşımından vazgeçme hakkı, toplama uygulamaları hakkında bilgilendirilme hakkı ve toplanan belirli bilgilerin açıklanması hakkı.
- GDPR'a özgü: düzeltme hakkı, işlemeyi kısıtlama hakkı, veri taşınabilirliği hakkı ve onayı istediği zaman geri çekme hakkı.
Cezalar
Mali bahisler keskin biçimde farklıdır. GDPR cezaları 20 milyon euro ya da küresel yıllık cironun %4'ü, hangisi yüksekse o seviyeye ulaşabilir — rekor, 2023'te büyük bir platforma kesilen 1,2 milyar euroluk cezadır. CCPA cezaları etkilenen tüketici başına ihlal başına hesaplanır; bu da büyük kullanıcı tabanlarında hızla birikebilir. Analitik profesyonelleri için ders Atlantik'in iki yakasında da aynı: uyumsuzluk doğrudan bütçeleri ve operasyonları tehdit eder.
Önemli birkaç boyut daha
- Ebeveyn onayı: CCPA 13 yaş altı çocuklar için onay ister; GDPR çıtayı 16'ya koyar (üye devletler 13'e indirebilir).
- Uluslararası aktarımlar: CCPA yalnızca tüketicileri bilgilendirmenizi ister; GDPR, AEA dışına aktarımlar için gerçek güvenceler talep eder.
- Hukuki dayanak: GDPR altı hukuki dayanak sayar (onay, sözleşme, hukuki yükümlülük, hayati menfaat, kamu görevi, meşru menfaat); CCPA bunun yerine haklara ve şeffaflığa odaklanır.
2026'da California: hareketli bir hedef
California vidaları sıkmaya devam ediyor. CPRA, artık düzenlemeler çıkaran ve Başsavcı ile birlikte uygulama yapan California Gizlilik Koruma Ajansı'nı (CPPA) yarattı. Son güncellemeler zorunlu siber güvenlik denetimleri, yüksek riskli işlemler için risk değerlendirmeleri (Ocak 2026'da yürürlükte) ve 2027'de yürürlüğe girecek Otomatik Karar Verme Teknolojisi (ADMT) kuralları ekliyor. Ayrı olarak, Delete Act, sakinlerin veri komisyoncularına tek bir yerden silme talebi göndermesini sağlayan Silme Talebi ve Vazgeçme Platformu'nu (DROP) getirdi. Cezalar artık her tek sayılı yılda artıyor. Kısacası "CCPA uyumu" tek seferlik bir proje değil.
Bu, veri yığınınız için ne anlama geliyor?
Çoğu küresel işletme bir rejimi seçip diğerini görmezden gelemez. Pragmatik yol, varsayılan olarak daha katı standardı karşılayan bir veri toplama tasarlamaktır — katılım onayı, belgelenmiş amaçlar, yerine getirilen silme ve vazgeçme talepleri ve net işleme kayıtları. Tam da bu felsefeyi üçüncü bölümde, Tasarımdan Gizlilik: Veri Minimizasyonu ve Analitiğinizi Geleceğe Hazırlamak yazısında ele alıyoruz. Apivom Opus gibi gizlilik öncelikli analitik platformları, ihtiyacınız olan içgörüyü kaybetmeden bölgeye göre onay tercihlerine saygı duyan bir izlemeyi yapılandırmayı çok daha kolay hale getirir.
Trafiğinize hangi kuralların uygulandığından emin değil misiniz? İletişime geçin ya da blogumuzdan serinin başına dönün.